

¿Vulnerabilidad: cPanel vs. administrador WordPress? Recomendaciones post-hackeo

  • Autor Autor anmajeur8
  • Fecha de inicio Fecha de inicio
anmajeur8

anmajeur8

Gamma
Programador
¡Usuario con pocos negocios! ¡Utiliza siempre saldo de Forobeta!
Si alguien se metio como administrador en Console en dónde está la vulnerabilidad del sitio ? En cPanel o en admin de WordPress? Que me recomiendan hacer en este caso ? Ya eliminé al usuario, se restableció index.php con wordfence y eliminé el token meta de acceso.
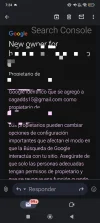
 

Adjuntos

  • Screenshot_2024-09-20-07-24-03-440_com.google.android.gm-edit.webp
    Screenshot_2024-09-20-07-24-03-440_com.google.android.gm-edit.webp
    121 KB · Visitas: 71
¿Te sirvió? Únete a la conversación

Con tu cuenta gratis puedes responder, escribirle al autor por mensaje privado y comprar con Saldo retenido: el pago se libera cuando recibes lo acordado.

Toma 30 segundos · vuelves a este tema al terminar
Puede tener acceso también a tu dominio, recuerda que se puede verificar mediante cnames
 
Puede tener acceso también a tu dominio, recuerda que se puede verificar mediante cnames
En ese caso donde miro eso y como hago que no sea vulnerable?
 
Si alguien se metio como administrador en Console en dónde está la vulnerabilidad del sitio ? En cPanel o en admin de WordPress? Que me recomiendan hacer en este caso ? Ya eliminé al usuario, se restableció index.php con wordfence y eliminé el token meta de acceso.
seguro en wordpress. cosa de que revises bien
 
Usa WP Cerber, es superior y con diferencia a WordFence.
 
This plugin has been closed as of September 22, 2022 and is not available for download. Reason: Security Issue.
 
Atrás
Arriba

