Administração de Resenhas com PHP e MySQL

  • Autor Autor Cicklow
  • Data de início Data de início
Tradução em andamento: em alguns minutos este tópico estará em português. Por enquanto, o conteúdo está no original em espanhol. Ver original
Cicklow

Cicklow

Admin
Dseda
Verificado
Verificación en dos pasos activada
Suscripción a IA
Bueno dsp de una noche programando, les regalo una programacion para administrar reseñas, el script trabaja con PHP y MySQL.
Permite crear un sitio, con las pautas de las reseñas, y luego se pasa una url a los usuarios (se postea la url en la seccion reseñas)
res_1.webp
EJ:
Inserir CODE, HTML ou PHP:
http://www.sitioweb.com/Resenias/?uid=1
Luego los usuarios que quieren vender reseñas solo tienen que acceder a esa url, y se les informara del sitio y los requisitos para la misma. Y se les permitira agregar sus sitios con la informacion del mismo:
res_4.webp
res_5.webp

Cuando el vendedor termina de agregar sus sitios se le dara una url que le servira para confirmar las reseñas.
ej:
Inserir CODE, HTML ou PHP:
http://www.sitioweb.com/Resenias/?user=msdkjlxmEN293QU3828cnaqewijljn

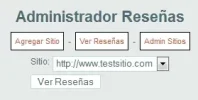
El administrador sera informado de los sitios nuevos y podra visualizarlos y decidir en que sitios permitira la reseña, luego que el administrador decide, se le informa al vendedor en que sitios tiene que agregar las reseñas.
res_2.webp
res_3.webp

Cuando el vendedor confirma una reseña se le informa al administrador, para que pueda visualizarla, y tambien para realizar el pago. Para realizar el pago se usa pagos multiples de Paypal, se crea un archivo con los datos de los vendedores que hayan completado la reseña, luego ese archivo se sube a paypal y permite pagar a multiples vendedores en un solo envio.

Cuando ya no se aceptan mas reseñas para un sitio determinado se le da la opcion al administrador de eliminar el sitio conjuntamente con los vendedores y sus sitios.

Es una programacion sensilla, y util. es una BETA, si encuentran algun error, avisen.
Si pueden antes de usarla en FB probarla ustedes mismos, creando sitios, y demas mejor asi aprenden a usarlo y tambien a testearla para encontrar errores.
El codigo fuente no esta encriptado ni nada parecido 🙂

Descarga:
Inserir CODE, HTML ou PHP:
http://www.cicklow.com/Resenias.rar

Saludos!
 
Foi útil? Participe da conversa

Com sua conta grátis você pode responder, mandar mensagem privada ao autor e comprar com Saldo retido: o pagamento é liberado quando você recebe o combinado.

Leva 30 segundos · você volta a este tópico ao terminar
Le echare un vistazo, tiene licencia o algo por el estilo?
 
Hola, la idea es buena. Espero que lo que voy a decir a continuación no te ofenda porque no va con esa intención. Pero al tratarse de un tema serio ya que es un script que puede servir, creo que debo reportarlo.

Primero un consejillo trabajas con variables sin comprobar que esten definidas si tienes:
-Error_reporting(E_ALL);
Te devolverá varios avisos diciendo que estas trabajando con variables que no existen ya que aun no se ha definido por ejemplo
Inserir CODE, HTML ou PHP:
	if($_GET['uid']!="" || $_GET['user']!="") $_U = false;
Devuelve:
Inserir CODE, HTML ou PHP:
Notice: Undefined index: uid in C:\xamppp\htdocs\Resenias\index.php on line 7

Y la solución es fácil.
Inserir CODE, HTML ou PHP:
	if(isset($_GET['uid']) && ( $_GET['uid']!="" || $_GET['user']!="")) $_U = false;

Y nos ahorramos ese aviso que queda feillo.

Luego los datos que introducen los usuarios y posteriormente metes en la DB tampoco filtras nada
Inserir CODE, HTML ou PHP:
$SQL = mysql_query("SELECT epago,resenia,uid FROM res_usuarios WHERE resenia='".$_POST['sitio']."'");

Que me impide meter a mi en el form en el input de "sitio", una consulta a la Db maliciosa. El típico SQLi de los login ' or '1'='1, y la consulta sería valida ya que quedaría:
Inserir CODE, HTML ou PHP:
SELECT epago,resenia,uid FROM res_usuarios WHERE resenia='' or '1'='1'

Donde se puede solucionar, usando al menos la función mysql_real_escape_string
 
0- NO tiene licencia.
1- Eso es porque tienes configurado XAMP de esa forma, si lo configuras para que no muestre ese tipo de alertas, listo.
2- Todo depende de como tengas configurado PHP, si lo tienes bien configurado los ' se convierten en \'...

Saludos!

PD: y no me molesta para nada, pero todo esta en como tiene configurado el usuario el PHP...
 
PD: y no me molesta para nada, pero todo esta en como tiene configurado el usuario el PHP...

Yo también creo que es mejor implementar esas mejoras y no depender de la configuracion de php porque en un compartido no podras modificar nada del php.ini
 
Fixed...
PHP:
	function Filtrar(){
		foreach($_POST as $K=>$_P){
			$_POST[$K] = mysql_real_escape_string($_P);
		}

		foreach($_GET as $K=>$_G){
			$_GET[$K] = mysql_real_escape_string($_G);
		}
	}

	Filtrar();
 
muy bueno, gracias 🙂
 
Maestros...

Se les agradece infinitamente el aporte...

Me pregunto si pueden ayudarme con mi PHP, es un sencillo de registro por e-mail y password, pero no se que problema tiene, inicia sesión y me sale siempre "contraseña incorrecto" les adjunto el código por si me pueden ayudar...

Saludos y mil gracias

Inserir CODE, HTML ou PHP:
[B]//index.php[/B]

<?php
session_start();
if(isset($_SESSION['admin'])){
	echo "bienvenido administrador: ".$_SESSION['admin']." <a href=logout.php>Cerrar session</a>";
} else {
?>

<h1>Inicia Sesion Ocean Report</h1>
<form action="comprobacion.php" method='post'>
E-mail:<br>
<input type="email" name="email"><br>
Password:<br>
<input type="password" name="pass"><br>
<input type=submit value="Iniciar session">
</form><br>
<?php
if(isset($_SESSION['llene'])){
echo $_SESSION['llene'];
unset($_SESSION['llene']);
} elseif(isset($_SESSION['error'])){
echo $_SESSION['error'];
unset($_SESSION['error']);
}
}
?>


Inserir CODE, HTML ou PHP:
[B]//comprobacion.php[/B]

<?php
session_start();
	if ($_POST['email'] !="" AND $_POST['pass'] !="") {
		if($_POST['email'] =="raylin" and $_POST['pass'] == "123"){
		$_SESSION['admin'] = $_post['user'];
	} else {
		$_SESSION['error'] ="Login incorrecto";
	}
} else {
	$_SESSION['llene'] ="Llene los campos";
} 
header("location:index.php");
?>


Inserir CODE, HTML ou PHP:
[HTML][B]//cerrar sesion[/B]
<?php
session_start();
if(isset($_SESSION['admin'])) {
	unset($_SESSION['admin']);
}
header("location:index.php");
?>
[/HTML]
 
Te respondi por PM, el error esta aca:
PHP:
$_SESSION['admin'] = $_post['user'];
Tienes que poner:
PHP:
$_SESSION['admin'] = $_POST['email'];
 
Está muy bien, además a algunos nos servirá como base para hacer cosas paralelas a esto.

Un millón de gracias :encouragement:
 
Con tu permiso pienso echarle una mirada y si puedo agregar más funciones y/o mejorarlo para despues compartirlo 🙂
 
Con tu permiso pienso echarle una mirada y si puedo agregar más funciones y/o mejorarlo para despues compartirlo 🙂

Dale para adelante nomas!!! (para atras se sale)
 
Voltar
Topo