
Como forçar a mensagem VERMELHA "Site não seguro" no meu subdomínio

  • Autor Autor Matias Webs
  • Data de início Data de início
Tradução em andamento: em alguns minutos este tópico estará em português. Por enquanto, o conteúdo está no original em espanhol. Ver original
Matias Webs

Matias Webs

Alfa
Verificación en dos pasos activada
Usuário com poucas negociações! Use sempre o saldo do ForoBeta!
Necesito forzar que salga este mensaje, al parecer hay 3 niveles
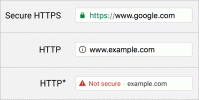
ssl.gif​

Quiero forzar uno de mis subdominios a llegar al nivel "Inseguro"de google con propósitos de demostración para una disertación, ya que tengo una charla sobre seguridad y la única manera que encontré en internet es forzando a HTTP (no S) mediante .httaccess y poner un formulario de contraseña en el sitio, pero aún así solo llego al segundo nivel donde me muestra sitio inseguro pero no en rojo, ADEMÁS es necesaria la interacción del usuario con el formulario para que muestre el mensaje.

Al parecer si añades scripts de "Publicidad Maliciosa" sale este aviso, espero que alguno de uds. conozca algun script que pueda ayudarme a generar esta página de seguridad.

Por ejemplo al acceder a mundomg.cl sin www. al principio si te salta ese mensaje inseguro:
Miren el lightshot
Screenshot by Lightshot

Saludos.
 
Foi útil? Participe da conversa

Com sua conta grátis você pode responder, mandar mensagem privada ao autor e comprar com Saldo retido: o pagamento é liberado quando você recebe o combinado.

Leva 30 segundos · você volta a este tópico ao terminar
yo creo que colocándole un virus. te aseguras el mensaje deseado.
 
No tiene que ser tan exagerado con que coloques un virus, solo pon algun monetizador que este calificado como no seguro y con eso ya lo lograras, pon uno de popup o algo asi
 
Creo que con ponerle un certificado autofirmado saldría así (o uno expirado).

También puede ser con un certificado incorrecto (poner el de un dominio en otro, por ej.)

kj
 
Última edição:
tambien una mala estructura delcodigo HTML ayuda a que lo detecte como una pagina malisiosa
 
tambien una mala estructura delcodigo HTML ayuda a que lo detecte como una pagina malisiosa

¿Cómo es eso de una mala estructura? Explicame quizás pueda servir, debo presentar esto en 2 semanas más!
 
Por lo visto no intentaste hace lo que te dije, yo si lo revisé (solo es poner nginx en un server y cargar los certificados autofirmados en la configuración del host) y en efecto, con un certificado autofirmado sale de esta manera: Imgur: The magic of the Internet

PD: No te las des de muy listo, que con cierta cantidad de asistentes probablemente llegue alguno que si sepa y en lo que a seguridad respecta, sobre todo en español, la gente involucrada en ese ámbito suele ser muy orgullosa y les resultará ofensivo que venga alguien a hablarle de algo que no comprende muy bien realmente, así que mejor céntrate en hablar de lo que si conoces (o lo estudias bien antes de ir).

kj
 
Última edição:
Por lo visto no intentaste hace lo que te dije, yo si lo revisé (solo es poner nginx en un server y cargar los certificados autofirmados en la configuración del host) y en efecto, con un certificado autofirmado sale de esta manera: Imgur: The magic of the Internet

PD: No te las des de muy listo, que con cierta cantidad de asistentes probablemente llegue alguno que si sepa y en lo que a seguridad respecta, sobre todo en español, la gente involucrada en ese ámbito suele ser muy orgullosa y les resultará ofensivo que venga alguien a hablarle de algo que no comprende muy bien realmente, así que mejor céntrate en hablar de lo que si conoces (o lo estudias bien antes de ir).

kj

Genial, me sirvio. Instalé un certificado no valido y funcionó perfectamente!

Por cierto, yo no soy el experto, yo solo debo hablar sobre el tema y estudiarlo.
 
Tambien podias poner scripts de mineria bitcoin, se detectan en segundos, por ejemplo coinhive.
 
Tambien podias poner scripts de mineria bitcoin, se detectan en segundos, por ejemplo coinhive.

En este post varios mencionaron cosas similares pero creo que confunden el error de página posiblemente maliciosa que tira a veces google cuando cree que distribuyes malware (que por cierto, no aparece con meter coinhive), con el de página no segura que se debe a los certificados SSL.

kj
 
Con un certificado SSL autofirmado o bien con poner campos que soliciten contraseñas en el html aparece el aviso :encouragement:
 
En este post varios mencionaron cosas similares pero creo que confunden el error de página posiblemente maliciosa que tira a veces google cuando cree que distribuyes malware (que por cierto, no aparece con meter coinhive), con el de página no segura que se debe a los certificados SSL.

kj

Alguna vez si que me ha salido, pero bueno, puede ser que no haya sido solo por Coinhive
 
Voltar
Topo