D
Dante T9
Beta
Verificación en dos pasos activada
¡Usuario con pocos negocios! ¡Utiliza siempre saldo de Forobeta!
Hola a todos, hoy quiero compartirles una muy útil herramienta para administrar sus sitio web.
Les brindo esta herramienta, porque a mi se me complica demasiado estar entrando al cpanel, luego a file manager y para editar, ver o crear un nuevo archivo siempre abrir una nueva pestaña en el navegador y al final terminamos abriendo como 10 pestañas cuando estamos editando nuestro sitio web.
Aca les traigo una muy útil herramienta, Tienes que probarla! te va encantar
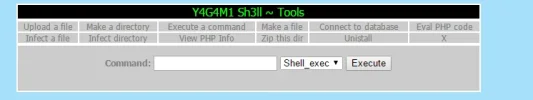
Vista previa de todo incluido en un solo archivo.php
con ella podrán editar archivos, crear archivos, borrar archivos y también darle permisos 775 o 644 si es necesario

Como ven pueden subir cualquier cosa quieran en su web
archivos .zip .php .html .css etc..

Crear archivos con la extensión que deseen

comandos linux descomprimir archivos etc

Conectarse a la base de datos y poder crear o modificar variables

Seleccionar archivos para comprimir los en un documento.zip
como ven puede seleccionar todo el directorio, todos los archivos etc

Y por supuesto queremos a todos los intrusos fuera de esta gran potente herramienta
por lo que pueden Crearle un Nombre de usuario y Contraseña
dandole click en el candadito de arriba

Y asi se vera el archivo una vez protegido
digamos que esta seria el area del Admin.php

También puede desactivar la protección dandole click en el botón del candado
si no quieren tenerle protección

Y sin mas aca la herramienta
File manager
Cualquier duda podes comunicarte conmigo.
Les brindo esta herramienta, porque a mi se me complica demasiado estar entrando al cpanel, luego a file manager y para editar, ver o crear un nuevo archivo siempre abrir una nueva pestaña en el navegador y al final terminamos abriendo como 10 pestañas cuando estamos editando nuestro sitio web.
Aca les traigo una muy útil herramienta, Tienes que probarla! te va encantar
Vista previa de todo incluido en un solo archivo.php
con ella podrán editar archivos, crear archivos, borrar archivos y también darle permisos 775 o 644 si es necesario
Como ven pueden subir cualquier cosa quieran en su web
archivos .zip .php .html .css etc..
Crear archivos con la extensión que deseen
comandos linux descomprimir archivos etc
Conectarse a la base de datos y poder crear o modificar variables
Seleccionar archivos para comprimir los en un documento.zip
como ven puede seleccionar todo el directorio, todos los archivos etc
Y por supuesto queremos a todos los intrusos fuera de esta gran potente herramienta
por lo que pueden Crearle un Nombre de usuario y Contraseña
dandole click en el candadito de arriba
Y asi se vera el archivo una vez protegido
digamos que esta seria el area del Admin.php
También puede desactivar la protección dandole click en el botón del candado
si no quieren tenerle protección
Y sin mas aca la herramienta
File manager
Insertar CODE, HTML o PHP:
https://pastebin.com/eqcdpb20Cualquier duda podes comunicarte conmigo.