Ciberataque a nivel mundial.

  • Autor Autor Vidmar
  • Fecha de inicio Fecha de inicio
V

Vidmar

Gamma
¡Usuario con pocos negocios! ¡Utiliza siempre saldo de Forobeta!
Hoy se esta liando, supongo que ya habran visto las noticias del ataque global que estan sufriendo empresas y organismos por todo el mundo. Y vengo a preguntar si alguien ha visto algo raro en las estadisticas de Youtube hoy. Desde el mediodia (España) me ha caido el trafico bastante, la mitad de un dia normal, pero lo que mas me ha llamado la atención es que llevo 5 o 6 horas repitiendo el mismo numero de visitas por hora. Es algo que no me había pasado nunca y no se si estará relacionado con este ataque global, porque todo coincide en el tiempo.

Alguien mas ha visto cosas raras en sus analytics de hoy?
 
Quiza hay mucha gente con miedo a prender la PC

Enviado desde mi SM-J700M mediante Tapatalk
 
Miedo a que les infecten la pc. Por otro lado durante el día a sufrido una lijera caída el bitcoin. !!Quizás hora de vender en ves de perder!!
 
Última edición:
Yo trabajo en el area de informatica en una empresa, y tomaron medidas al respecto como dejar de sincronizar archivos en onedrive y realizar un reinicio de los ordenadores para instalar actualizaciones de seguridad
 
Quiza hay mucha gente con miedo a prender la PC
Enviado desde mi SM-J700M mediante Tapatalk

No ha sido por miedo, la empresa más atacada ha sido Telefonica, por lo que sus redes no han ido bien durante todo el dia y Telefonica es la que mas clientes tiene en España
 
Que curioso todo esto, hace preguntar mucho que esta por venir ya que no solo hay problemas a niveles reales sino tambien aqui en la red... y pensaron que este año iba a ser mejor
 
Según entiendo para que el virus infecte la computadora, es necesario que el usuario lo ejecute. Al parecer lo que hace el virus es cifrar el contenido de la computadora y pedir dinero en boitcoins para descifrarlo yo siempre he pensado que la gente es muy confiada y ejecuta cualquier cosa sin saber. Puede que también sea un gusano que se multiplica pero pues quien sabe. Es probable que lo oculten entre otro archivo normal como un pdf, word con técnicas de esteganografia, jump quien sabe me encantaría ver su código de fuente 😀

He encontrado información del virus:

EN VIVO: Un masivo ataque cibernético con un virus 'extorsionador' se extiende por el mundo - RT

403 Forbidden

Programado en el viejo Microsoft visual C++ 5.0 y que a mi me decían que este lenguaje de programación no servia para nada jaja xD.

Sin embargo es muy potente, algo me dice que las grandes potencias tienen algo que ver... Umm las agencias de seguridad yankis, hay alguien poderoso detrás de esto no lo duden.
 
No ha sido por miedo, la empresa más atacada ha sido Telefonica, por lo que sus redes no han ido bien durante todo el dia y Telefonica es la que mas clientes tiene en España

veo mas razonable tu respuesta :encouragement:
 
no hace falta ejecuta el archivo para infectarse, un simple fallo de seguridad es suficiente.
los cambios en sistemas a gran escala como la migración a nuevos sistemas operativos es suficiente.
hay miles de ataques diarios, pero muy pocos surten efecto a esa escala.
si quereis leer una historia real sobre un verdadero hacker buscad a kevin mitnick

- - - Actualizado - - -

pregunta del millón, sabes como funciona internamente tu cortafuegos? si la respuesta es no, (como el 90% de la gente) pues tu nivel de seguridad se reduce bastante ¿quieres que te pregunte como es el funcionamiento interno de tu antivirus?
no hace falta verdad.

Osea bro que existe una forma de infectar una computadora sin autorización del dueño de la maquina ejecutarse de manera automática 😱 ??? Como accede el virus al sistema operativo podrías explicarme :encouragement:??? Por que debe llegar de algún lugar, se debe propagar por algún medio según indican las fuentes es vía correo electrónico, pero dicen que también desde las redes internas de los prestadores de servicios de Internet como telefónica.
 
Última edición:
Lo importante, qué pasará con el Porno?
 
claro es mas, eso está ocurriendo en tu pc ahora mismo y en millones de ordenadores, veamos una prueba:
todos estos programas gratuitos que instalas en tu pc (con el consentimiento de tu sistema operativo y de tu antivirus) recopila información de tu sistema y que luego envía con no se sabe que fin, ¿o acaso piensas que lo hacen gratis por amor al arte?
otro sistema, la ejecución de archivos como flash desde la web (archivos modificados por supuesto) pero que tu sistema los dá por válidos.
¿quieres que siga o ya te he asustado lo suficiente?.

Interesante muy interesante...pero entonces en el caso de que infectase mi computadora, seria por culpa del prestador de servicios de Internet el ISP por que no veo otro medio por donde acceda el virus o puede ser por una pagina web a la que acceda :O, sin embargo me queda la duda en como le brindan privilegios para ejecutarse por si mismo, por que al instalar un programa gratuito yo y solo yo le estoy dando la aprobación de ejecutarse su código... Si lo que dices es correcto entonces es posible infectar a cualquier pc del mundo sin que exista intervención del usuario(victima), lo único sería encontrar alguna vulnerabilidad del sistema operativo de la victima o de su antivirus, sin embargo se necesitara alguna fuente de comunicación para infectarlo(es aquí mi duda), sera que con su IP publica bastara ummmm. Tendre que seguir investigando saludos y gracias por responderme bro..
 
Miedo a que les infecten la pc. Por otro lado durante el día a sufrido una lijera caída el bitcoin. !!Quizás hora de vender en ves de perder!!

En horas de la mañana rondaba los 1,800$ ahora cayendo la tarde anda por los 1,700$.

Cayó 100$ en un solo día!!
Por eso es que no tengo mucho dinero guardado ahi


Enviado desde mi iPhone utilizando Tapatalk
 
a ver, estas mezclando muchas cosas.
el prestador de servicios no tiene nada que ver, te lo voy a explicar.
pongamos este caso ahora mismo, tu estás enviando un texto plano a esta web a través de tu operador de servicios, pero en realidad lo estás lo enviando a todos los proveedores, solo que los demás te deniegan la información, es como mandar una señal de sonar pero solo el remitente la escucha, como esta señal no está encriptada (la que lleva el candadito verde si está encriptada) se puede rastrear la ip y todos los puertos abiertos, esto da paso a buscar alguna vulnerabilidad, como algún fallo al entrar a alguna web con ciertas características (como la obligación de ejecutar archivos java,flash etc..)
los programas gratuitos:
tu no estas concediendo privilegios, lo hace tu sistema porque entiende que cuando le das al "si, he leido todo lo que pone y accedo" (que eso no lo lee ni dios) das el visto bueno para que instale,recopile y envíe información de tu sistema, esto podría servir para que al acceder la próxima vez a las webs que entras habitualmente, añadan un tipo de publicidad mas enfocada.
o simplemente te ralentize el sistema, pocas cosas se saben sobre lo que hacen con tu pc.
las empresas no deben de instalar este tipo de programas por seguridad.
supongamos que envían información sobre tu canal de youtube, que hacen un seguimiento de tu actividad en redes sociales y que realmente lo que les interesa es dañarte el canal y crear uno ellos con toda la información aportada por tí en foros redes sociales en el propio canal de youtube etc..
podría seguir pero esto no creo que le interese a mucha gente aquí.
 
Las Cripto monedas estan justo ahora ya de bajada, menos mal no inverti muchos hoy queria hacerlo.

Cuidado no comprar hasta pasar unas 48 horas
 
He estado leyendo muchos articulos. Y todos coinciden que la infeccion es de la forma tradicional. Por correo electrónico y con decarga de datos adjuntos mediante un archivo word, pdf, zip.

Por otro lado. Cuando no el bitcoin prestandose para la cochinada


Enviado desde mi iPhone utilizando Tapatalk
 
Bueno acá voy a dejar algunas luces sobre este tipo de virus que se expandió expònencialmente en pocas horas en varios países del mundo en las ultimas 12 horas, afectando a grandes empresas internacionales e instituciones tales como: Telefónica en España, hospitales en Reino Unido entre otras, el virus actualizado es denominado WanaCrypt0r 2.0 pero es una variante del conocido ransomware WannaCry. Este virus infecta usualmente de manera tradicional a través de un archivo adjunto en el correo electrónico o algún software o herramienta apetecible por cantidad de users, en realidad sorprende como un virus de este tipo cause estragos tan importantes en empresas multinacionales grandes como Telefónica, pero este ataque es fácilmente denegado por un sistema correctamente protegido, donde se cumplan con los protocolos de seguridad básico para una red, servidores o cliente.

El archivo anzuelo, es usualmente infiltrado con una extension popular tipo xls, docx, pdf, zip e incluso archivos con extensiones para imágenes, este es camuflageado agregando de manera oculta una extension adicional a ese archivo que contiene la infección, dicha extension es del tipo .wncry o incluso .exe.
La manera que utiliza el virus, para acceder a los archivos y encriptarlos por su cuenta, es aprovechando una vulnerabilidad presente en sistemas Windows para infiltrarse en el sistema. El bug se encuentra en SMB, el protocolo que el sistema utiliza para conectarse con impresoras y otros dispositivos de la red.

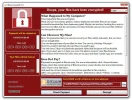
Luego de la infección al sistema, al intentar acceder al mismo, el virus lanza una ventana emergente, donde indica que el sistema se encryta bloqueado y para accesar a el sera necesario pagar una cantidad de dinero determinada en bitcoin, no conforme con esto, amenaza a los afectados con borrar toda la data encontrada si no es aceptado su pedimento en determinado periodo de tiempo.

wannacry-2.webp


Es un bug muy grave, pero la verdad es que ya fue solucionado. Microsoft informó del problema el pasado 14 de marzo, cuando lanzó una actualización de seguridad urgente, la 4013078 (Microsoft Security Bulletin MS17-012 - Critical) por tanto es recomendable hacer esa actualization lo antes posible.

Para protegerse de una posible infección, solo deben seguir las instrucciones lógicas para acceder a contenidos enviados a nuestro correo por usuarios usualmente conocidos, pero que no hemos solicitado alguna información de la cual nos están enviando, ese es el primer paso para la sospecha, así mismo si quitas la función que trae los Os windows por default de ocultar las extensiones de los archivos, también seria fácil darse cuenta del intento de intrusion. Así mismo, tener el debido cuidado al instalar programas gratis o que se adjunten como recomendación con la instalación de otros programas conocidos.


Lo mas importante, les dejo el enlace para la herramienta que neutraliza WanaCrypt0r 2.0, es un software de código open source, por lo tanto gratuita, de nombre Anti Ramson V3:

Security Projects - Download

puedes descargarlo con total confianza.

Finalmente espero le haya servido estas breves recomendaciones para evitar entrar en pánico con este malware; aunque la principal recomendación es ser coherente y lógicos con los pinchamos en internet.
 
Última edición:
He estado leyendo muchos articulos. Y todos coinciden que la infeccion es de la forma tradicional. Por correo electrónico y con decarga de datos adjuntos mediante un archivo word, pdf, zip.

Por otro lado. Cuando no el bitcoin prestandose para la cochinada


Enviado desde mi iPhone utilizando Tapatalk

Espero que hagan algo con la moneda favorita de los pederastas.
 
Atrás
Arriba