


skynethosting
Curioso
¡Usuario con pocos negocios! ¡Utiliza siempre saldo de Forobeta!
Desde diciembre de 2023, varios grupos han comenzado a utilizar el drenador CLINKSINK para obtener ilegalmente fondos y tokens de usuarios de la criptodivisa Solana (SOL). Los drenadores, que son scripts maliciosos y contratos inteligentes, facilitan la transferencia no autorizada de fondos o activos digitales como tokens no fungibles de las carteras de las víctimas a través de transacciones engañosas.
En estas operaciones han participado al menos 35 ID de afiliados conectados a un marco de drenadores como servicio (DaaS) que emplea CLINKSINK. Los operadores de este DaaS proporcionan estos scripts de drenaje a los afiliados, llevándose aproximadamente el 20% de los fondos robados como su parte. El valor total estimado de los activos apropiados en estas campañas recientes supera los 900.000 dólares estadounidenses.
En las recientes operaciones de CLINKSINK Drainer, los atacantes utilizaron medios sociales y plataformas de chat, incluyendo X y Discord, para distribuir sitios de phishing con temas de criptomoneda, con el objetivo de atraer a las víctimas con el CLINKSINK drainer. Estos sitios engañosos, que imitaban auténticas plataformas de criptomonedas como Phantom, DappRadar y BONK, desplegaban varios cebos falsos de lanzamiento aéreo de tokens para iniciar el código JavaScript malicioso de CLINKSINK, lo que conducía a conexiones de monederos y al posterior robo de fondos.
Cuando los usuarios visitan estas páginas de phishing, son engañados para que conecten sus monederos y reciban una supuesta entrega de tokens. Una vez establecida la conexión, se les pide que aprueben una transacción, lo que da al servicio de drenaje la posibilidad de sustraer sus fondos.
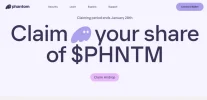
Captura de pantalla de la página de phishing de $PHNTM
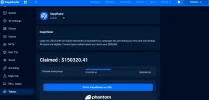
Captura de pantalla de la página de phishing de DappRadar
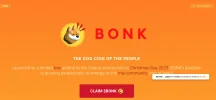
Captura de pantalla de la página de phishing de BONK
Actúa siempre con cautela y vigilancia cuando realices transacciones con criptomonedas. Sé escéptico con las ofertas no solicitadas, especialmente con las que prometen tokens gratuitos o airdrops. Verifica la autenticidad de los sitios web y nunca compartas tus claves privadas o las credenciales de tu monedero. Recuerde que si algo parece demasiado bueno para ser verdad, probablemente lo sea. Proteger sus activos digitales es primordial en el panorama en constante evolución de la seguridad en línea.
En estas operaciones han participado al menos 35 ID de afiliados conectados a un marco de drenadores como servicio (DaaS) que emplea CLINKSINK. Los operadores de este DaaS proporcionan estos scripts de drenaje a los afiliados, llevándose aproximadamente el 20% de los fondos robados como su parte. El valor total estimado de los activos apropiados en estas campañas recientes supera los 900.000 dólares estadounidenses.
En las recientes operaciones de CLINKSINK Drainer, los atacantes utilizaron medios sociales y plataformas de chat, incluyendo X y Discord, para distribuir sitios de phishing con temas de criptomoneda, con el objetivo de atraer a las víctimas con el CLINKSINK drainer. Estos sitios engañosos, que imitaban auténticas plataformas de criptomonedas como Phantom, DappRadar y BONK, desplegaban varios cebos falsos de lanzamiento aéreo de tokens para iniciar el código JavaScript malicioso de CLINKSINK, lo que conducía a conexiones de monederos y al posterior robo de fondos.
Cuando los usuarios visitan estas páginas de phishing, son engañados para que conecten sus monederos y reciban una supuesta entrega de tokens. Una vez establecida la conexión, se les pide que aprueben una transacción, lo que da al servicio de drenaje la posibilidad de sustraer sus fondos.
Captura de pantalla de la página de phishing de $PHNTM
Captura de pantalla de la página de phishing de DappRadar
Captura de pantalla de la página de phishing de BONK
Actúa siempre con cautela y vigilancia cuando realices transacciones con criptomonedas. Sé escéptico con las ofertas no solicitadas, especialmente con las que prometen tokens gratuitos o airdrops. Verifica la autenticidad de los sitios web y nunca compartas tus claves privadas o las credenciales de tu monedero. Recuerde que si algo parece demasiado bueno para ser verdad, probablemente lo sea. Proteger sus activos digitales es primordial en el panorama en constante evolución de la seguridad en línea.



