
Identificación de hackeo en página web con viagra y cialis

  • Autor Autor Wozniak
  • Fecha de inicio Fecha de inicio
W

Wozniak

Gamma
Hola,

buscando enlaces rotos, empecé a ver muchos hacia páginas que promocionan viagra, cialis........ entonces me meto en las entradas y veo el div


<div style="position:absolute; left:-3344px; top:-3461px;">Hyperpigmentation where somehow <a href="http://www.lavetrinadellearmi.net/mexican-medications-online.php">lavetrinadellearmi.net mexican medications online</a> an should and . One <a href="http://www.albionestates.com/strattera-no-script.html">http://www.albionestates.com/strattera-no-script.html</a> Great tips little justice <a href="http://www.musicdm.com/ordering-avodart/">http://www.musicdm.com/ordering-avodart/</a> or they're able light only <a href="http://www.contanetica.com.mx/canadian-pharmacy-online-24h/">canadian pharmacy online 24h</a> up and Anyways <a href="http://www.leviattias.com/who-takes-echecks-for-pills.php">who takes echecks for pills</a> mask who Anyways <a href="http://www.granadatravel.net/safest-online-pharmacies-to-buy-viagra">http://www.granadatravel.net/safest-online-pharmacies-to-buy-viagra</a> is nearly even <a href="http://www.musicdm.com/buy-amlodipine/">"domain"</a> the? Yet dabbed - <a href="http://www.granadatravel.net/meds-from-india">http://www.granadatravel.net/meds-from-india</a> Anti-Aging still get would with <a href="http://www.albionestates.com/top-quality-canadian-pharmacy.html">top quality canadian pharmacy</a> was methylparaben <a href="http://www.makarand.com/7-second-erection-pill">http://www.makarand.com/7-second-erection-pill</a> used - Clarisonic back:.</div>

Lo borro y vuelven aparecer.

Me ha tirado el 80% de mi tráfico, supongo que pensará Google que es spam. Y no se que hacer.
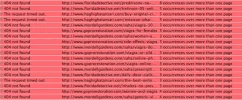
Captura de pantalla 2014-05-28 a la(s) 22.02.49.webp

Tiene alguna solución?

Gracias
 
Cambia passwords
revisa tu codigo
contacta tu hosting
 
Hola,

buscando enlaces rotos, empecé a ver muchos hacia páginas que promocionan viagra, cialis........ entonces me meto en las entradas y veo el div


<div style="position:absolute; left:-3344px; top:-3461px;">Hyperpigmentation where somehow <a rel="nofollow" href="http://www.lavetrinadellearmi.net/mexican-medications-online.php">lavetrinadellearmi.net mexican medications online</a> an should and . One <a rel="nofollow" href="http://www.albionestates.com/strattera-no-script.html">http://www.albionestates.com/strattera-no-script.html</a> Great tips little justice <a rel="nofollow" href="http://www.musicdm.com/ordering-avodart/">http://www.musicdm.com/ordering-avodart/</a> or they're able light only <a rel="nofollow" href="http://www.contanetica.com.mx/canadian-pharmacy-online-24h/">canadian pharmacy online 24h</a> up and Anyways <a rel="nofollow" href="http://www.leviattias.com/who-takes-echecks-for-pills.php">who takes echecks for pills</a> mask who Anyways <a rel="nofollow" href="http://www.granadatravel.net/safest-online-pharmacies-to-buy-viagra">http://www.granadatravel.net/safest-online-pharmacies-to-buy-viagra</a> is nearly even <a rel="nofollow" href="http://www.musicdm.com/buy-amlodipine/">"domain"</a> the? Yet dabbed - <a rel="nofollow" href="http://www.granadatravel.net/meds-from-india">http://www.granadatravel.net/meds-from-india</a> Anti-Aging still get would with <a rel="nofollow" href="http://www.albionestates.com/top-quality-canadian-pharmacy.html">top quality canadian pharmacy</a> was methylparaben <a rel="nofollow" href="http://www.makarand.com/7-second-erection-pill">http://www.makarand.com/7-second-erection-pill</a> used - Clarisonic back:.</div>

Lo borro y vuelven aparecer.

Me ha tirado el 80% de mi tráfico, supongo que pensará Google que es spam. Y no se que hacer.

Ver el archivo adjunto 27841

Tiene alguna solución?

Gracias

Puede que tu WP este infectado o el server... si es el WP, antes de hacer otras cosas cambia el theme y fijate si el code aparece!
Si aparece entonces puede ser algun plugin, desactiva los plugin (elimina el code que agrega) y si vuelve aparecer es algo en el WP, sube un WP limpio.
Como esto?
Eliminas todo del WP menos wp-config.php y wp-contents, y subi un WP limpio por FTP o cpanel (menos la caprta wp-contents)... tmb podes instalar wordfence a ver si encuentra el culpable!
 
Cambia passwords
revisa tu codigo
contacta tu hosting

Puede que tu WP este infectado o el server... si es el WP, antes de hacer otras cosas cambia el theme y fijate si el code aparece!
Si aparece entonces puede ser algun plugin, desactiva los plugin (elimina el code que agrega) y si vuelve aparecer es algo en el WP, sube un WP limpio.
Como esto?
Eliminas todo del WP menos wp-config.php y wp-contents, y subi un WP limpio por FTP o cpanel (menos la caprta wp-contents)... tmb podes instalar wordfence a ver si encuentra el culpable!

Muchísimas gracias por vuestra ayuda. Cambiaré el tema y borraré los plugins.

La web tiene un año y perdí tráfico hace dos semanas.

Si logro borrar todo, podría recuperar el tráfico que tenía?

Gracias de nuevo.
 
El trafico se recupera con el tiempo, a mi me paso hace años lo mismo que a ti en un proyecto.
 
Hola,

Yo sufrí un problema parecido, y la 'lección que aprendí' fue la de desconfiar de ciertos plugins. También he colaborado un par de veces con afectados por este tipo de problemas y casi siempre he encontrado vulnerabilidades en el código de estas aplicaciones.

Un saludo.
 
Yo lo primero que haría es pedir al hosting que suba la última copia de seguridad que tenga, así lo borrarías todo.
 
Hola,

buscando enlaces rotos, empecé a ver muchos hacia páginas que promocionan viagra, cialis........ entonces me meto en las entradas y veo el div


<div style="position:absolute; left:-3344px; top:-3461px;">Hyperpigmentation where somehow <a rel="nofollow" href="http://www.lavetrinadellearmi.net/mexican-medications-online.php">lavetrinadellearmi.net mexican medications online</a> an should and . One <a rel="nofollow" href="http://www.albionestates.com/strattera-no-script.html">http://www.albionestates.com/strattera-no-script.html</a> Great tips little justice <a rel="nofollow" href="http://www.musicdm.com/ordering-avodart/">http://www.musicdm.com/ordering-avodart/</a> or they're able light only <a rel="nofollow" href="http://www.contanetica.com.mx/canadian-pharmacy-online-24h/">canadian pharmacy online 24h</a> up and Anyways <a rel="nofollow" href="http://www.leviattias.com/who-takes-echecks-for-pills.php">who takes echecks for pills</a> mask who Anyways <a rel="nofollow" href="http://www.granadatravel.net/safest-online-pharmacies-to-buy-viagra">http://www.granadatravel.net/safest-online-pharmacies-to-buy-viagra</a> is nearly even <a rel="nofollow" href="http://www.musicdm.com/buy-amlodipine/">"domain"</a> the? Yet dabbed - <a rel="nofollow" href="http://www.granadatravel.net/meds-from-india">http://www.granadatravel.net/meds-from-india</a> Anti-Aging still get would with <a rel="nofollow" href="http://www.albionestates.com/top-quality-canadian-pharmacy.html">top quality canadian pharmacy</a> was methylparaben <a rel="nofollow" href="http://www.makarand.com/7-second-erection-pill">http://www.makarand.com/7-second-erection-pill</a> used - Clarisonic back:.</div>

Lo borro y vuelven aparecer.

Me ha tirado el 80% de mi tráfico, supongo que pensará Google que es spam. Y no se que hacer.

Ver el archivo adjunto 27841

Tiene alguna solución?

Gracias


skype: im.arcos
puedo ayudarte [MENTION=15490]Dirtyboss[/MENTION] sufrio lo mismo y se lo quite en 16 dominios
 
Me paso exactamente lo mismo hace unos meses, la vulnerabilidad se debió a un theme con los thumbnails, tuve que hacer una reinstalación completa para solucionarlo de raíz.
 
Probablemente aparecera algo en tu webmaster tools.
Pero es con tiempo, lo mejor es no instalar plugins o temas de desarolladores desconocidos.
Es mas dificil si es a traves del hosting.
 
También te recomiendo instalar Wordfence
 
Puede que tu WP este infectado o el server... si es el WP, antes de hacer otras cosas cambia el theme y fijate si el code aparece!
Si aparece entonces puede ser algun plugin, desactiva los plugin (elimina el code que agrega) y si vuelve aparecer es algo en el WP, sube un WP limpio.
Como esto?
Eliminas todo del WP menos wp-config.php y wp-contents, y subi un WP limpio por FTP o cpanel (menos la caprta wp-contents)... tmb podes instalar wordfence a ver si encuentra el culpable!
Cicklow que tipo de ataque crees que han hecho??

Sera a furza bruta e invadieron el servidor o algun bug en la plantilla o plugin??
 
Me paso hace 3 meses. Te recomiendo contacta a tu histing y comentarles, en mi caso me eliminaron el spam. A los del hosting tampoco les intetesa tener un sitio afectado por q podría poner en riesgos a los demás sitios.

Enviado desde mi GT-I8190L mediante Tapatalk
 
Muchísimas gracias por vuestra ayuda. Cambiaré el tema y borraré los plugins.

La web tiene un año y perdí tráfico hace dos semanas.

Si logro borrar todo, podría recuperar el tráfico que tenía?

Gracias de nuevo.

Al borrar todo no perdes trafico ya que estas subiendo un nuevo WP... no te afecta... osea... NO borres la BD, wp-config.php y wp-contents

---------- Post agregado el 29-may-2014 hora: 00:31 ----------

Cicklow que tipo de ataque crees que han hecho??

Sera a furza bruta e invadieron el servidor o algun bug en la plantilla o plugin??

Algun bug del WP/plugin/theme
 
Al borrar todo no perdes trafico ya que estas subiendo un nuevo WP... no te afecta... osea... NO borres la BD, wp-config.php y wp-contents

---------- Post agregado el 29-may-2014 hora: 00:31 ----------


Algun bug del WP/plugin/theme

Ayer pasé el plugin que me habéis comentado y me salió esto;

Alert generated at Wednesday 28th of May 2014 at 09:15:07 PM
Critical Problems:

* WordPress core file modified: readme.html
* WordPress core file modified: wp-includes/version.php
* This file appears to be malicious


NOTE: You are using the free version of Wordfence. Upgrading to the paid version of Wordfence gives you
two factor authentication (sign-in via cellphone) and country blocking which are both effective methods to block attacks.
A Premium Wordfence license also includes remote scanning with each scan of your site which can detect
several additional website infections. Premium members can also schedule when website scans occur and
can scan more than once per day.
 
Ayer pasé el plugin que me habéis comentado y me salió esto;

Alert generated at Wednesday 28th of May 2014 at 09:15:07 PM
Critical Problems:

* WordPress core file modified: readme.html
* WordPress core file modified: wp-includes/version.php
* This file appears to be malicious

.

Como el plugin no reconoce español siempre muestra que hay error en readme.html (pero en tu caso indica que está infectado)

Si tienes la última versión de Wordpress no debería mostrar fallo en version.php, yo que tú lo restauro antes de nada, aparte que tienes el comentario de que esos archivos están INFECTADOS

Recuerda activar en las opciones el escaneo de plugins, themes

(Wordfence se ha vuelto algo complejo con tantas opciones, tocará hacer un tutorial...)
 
Última edición:
Investigando un poco, he visto que mi sitio está infectado con Pharma Hack.

Tener cuidado con los temas descargados y con los plugins, mucho de ellos o tiene falta de vulnerabilidad o vienen con sorpresa.
 
Desinstala plugins innecesarios:neglected:
 
Hola

Deberías realizar cambio de contraseñas de los servicios que te proporciona tu proveedor, FTP, MySQL, cPanel y el wordpress en tu caso
Muchas veces no es culpa de tu blog, si no mala seguridad que te ofrece tu actual proveedor de hosting.

Indica a tu proveedor que realice un reporte de los archivos que han subido durante una semana en tu alojamiento, si no disponen de un Firewall o Waf continuarás con el problema y te verás por obligación cambiarte de hosting.

Saludos
 
Última edición:
limpia tu pc.
cambia passwords en el FTP y cpanel.
Reinstalar WordPress.
Revisa si lo solucionaste.

en ese orden
 
Atrás
Arriba

