


ThomasHassler
Épsilon
¡Usuario con pocos negocios! ¡Utiliza siempre saldo de Forobeta!
Un hacker ético, investigador de seguridad y un escritor Baloch Rafay se pagó un total de USD 10.000 para informar de un Código de Ejecución / Comando vulnerabilidad de ejecución en el sub-dominio de Paypal.
Paypal había iniciado un Bug Bounty, Programa para los expertos en seguridad de todo el mundo para informar de cualquier fallo o vulnerabilidad si se encuentra en su servidor.
El hacker escribe en su blog oficial que, si bien las pruebas servidor de Paypal, encontró una vulnerabilidad crítica de ejecución de comandos que permite a los hackers ejecutar cualquier comando en el servidor.
Rafay le pagaron inicialmente USD 600 por informar de la vulnerabilidad de XSS en el sitio principal de Paypal, más tarde después de informar de varios otros errores, la empresa pagó más de 6000 USD para sus servicios de experto, que obviamente guardados Paypal de un desastre y la vergüenza.
Aquí hay una captura de pantalla de una conversación por correo electrónico entre Rafay y un representante de Paypal sobre la recompensa de dinero.

=========================================
Afirma que en estos momentos más de 20 de sus vulnerabilidades reportadas están siendo validados por Paypal y no va a ser un momento adecuado para revelar los tipos de vulnerabilidades.
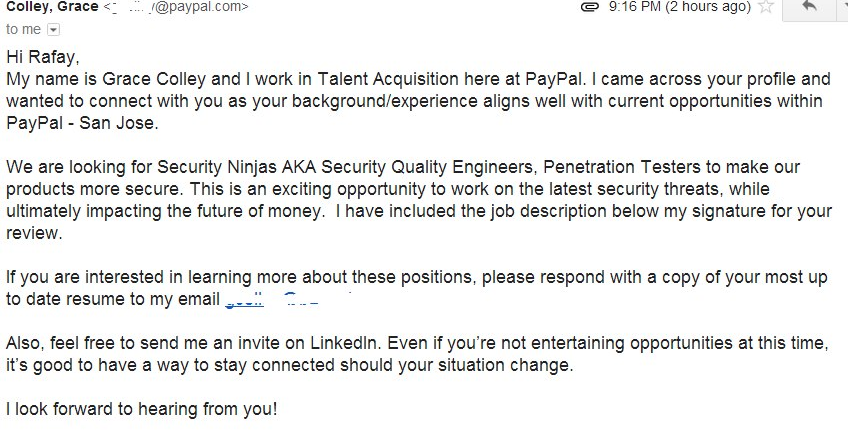
Sin embargo, el dinero no es lo único otorgado a Rafay, PayPal también le ha ofrecido un trabajo como SecurityNinja pentester AKA Senior en su sede en San José, EE.UU..
He aquí otra captura de pantalla de una conversación por correo electrónico entre Rafay y un representante Grace Paypal Colley relación oficial de trabajo en PayPal.
=========================================
Si desea ponerse en contacto con Rafay Baloch, que está disponible en Twitter y, por supuesto, usted puede enviar un correo electrónico en su blog.
Clic aquí para seguir https://twitter.com/rafaybaloch
=========================
FUENTE:
Paypal Paga 10.000 USD a Hacker paquistaní para Reportar vulnerabilidad
===========================
Paypal había iniciado un Bug Bounty, Programa para los expertos en seguridad de todo el mundo para informar de cualquier fallo o vulnerabilidad si se encuentra en su servidor.
El hacker escribe en su blog oficial que, si bien las pruebas servidor de Paypal, encontró una vulnerabilidad crítica de ejecución de comandos que permite a los hackers ejecutar cualquier comando en el servidor.
Rafay le pagaron inicialmente USD 600 por informar de la vulnerabilidad de XSS en el sitio principal de Paypal, más tarde después de informar de varios otros errores, la empresa pagó más de 6000 USD para sus servicios de experto, que obviamente guardados Paypal de un desastre y la vergüenza.
Aquí hay una captura de pantalla de una conversación por correo electrónico entre Rafay y un representante de Paypal sobre la recompensa de dinero.
=========================================
Afirma que en estos momentos más de 20 de sus vulnerabilidades reportadas están siendo validados por Paypal y no va a ser un momento adecuado para revelar los tipos de vulnerabilidades.
Sin embargo, el dinero no es lo único otorgado a Rafay, PayPal también le ha ofrecido un trabajo como SecurityNinja pentester AKA Senior en su sede en San José, EE.UU..
He aquí otra captura de pantalla de una conversación por correo electrónico entre Rafay y un representante Grace Paypal Colley relación oficial de trabajo en PayPal.
=========================================
Si desea ponerse en contacto con Rafay Baloch, que está disponible en Twitter y, por supuesto, usted puede enviar un correo electrónico en su blog.
Clic aquí para seguir https://twitter.com/rafaybaloch
=========================
FUENTE:
Paypal Paga 10.000 USD a Hacker paquistaní para Reportar vulnerabilidad
===========================



