Saludos, acá dejo un post que realice a las 12 horas luego del ciber ataque; a mi parecer ha sido mas mediático que otra cosa, no se con que intención, aca dejo toda la definición del virus y como se propaga y lo mas !Importate! la forma de neutralizar el virus, es una herramienta gratuita que contraresta al mencionado virus, recomiendo lo lean completo, pues considero no tiene desperdicio.
"Bueno acá voy a dejar algunas luces sobre este tipo de virus que se expandió expònencialmente en pocas horas en varios países del mundo en las ultimas 12 horas, afectando a grandes empresas internacionales e instituciones tales como: Telefónica en España, hospitales en Reino Unido entre otras, el virus actualizado es denominado WanaCrypt0r 2.0 pero es una variante del conocido ransomware WannaCry. Este virus infecta usualmente de manera tradicional a través de un archivo adjunto en el correo electrónico o algún software o herramienta apetecible por cantidad de users, en realidad sorprende como un virus de este tipo cause estragos tan importantes en empresas multinacionales grandes como Telefónica, pero este ataque es fácilmente denegado por un sistema correctamente protegido, donde se cumplan con los protocolos de seguridad básico para una red, servidores o cliente.
El archivo anzuelo, es usualmente infiltrado con una extension popular tipo xls, docx, pdf, zip e incluso archivos con extensiones para imágenes, este es camuflageado agregando de manera oculta una extension adicional a ese archivo que contiene la infección, dicha extension es del tipo .wncry o incluso .exe.
La manera que utiliza el virus, para acceder a los archivos y encriptarlos por su cuenta, es aprovechando una vulnerabilidad presente en sistemas Windows para infiltrarse en el sistema. El bug se encuentra en SMB, el protocolo que el sistema utiliza para conectarse con impresoras y otros dispositivos de la red.
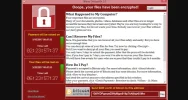
Luego de la infección al sistema, al intentar acceder al mismo, el virus lanza una ventana emergente, donde indica que el sistema se encryta bloqueado y para accesar a el sera necesario pagar una cantidad de dinero determinada en bitcoin, no conforme con esto, amenaza a los afectados con borrar toda la data encontrada si no es aceptado su pedimento en determinado periodo de tiempo.
Ver el archivo adjunto 99875
Es un bug muy grave, pero la verdad es que ya fue solucionado. Microsoft informó del problema el pasado 14 de marzo, cuando lanzó una actualización de seguridad urgente, la 4013078 (
Microsoft Security Bulletin MS17-012 - Critical) por tanto es recomendable hacer esa actualization lo antes posible.
Para protegerse de una posible infección, solo deben seguir las instrucciones lógicas para acceder a contenidos enviados a nuestro correo por usuarios usualmente conocidos, pero que no hemos solicitado alguna información de la cual nos están enviando, ese es el primer paso para la sospecha, así mismo si quitas la función que trae los Os windows por default de ocultar las extensiones de los archivos, también seria fácil darse cuenta del intento de intrusion. Así mismo, tener el debido cuidado al instalar programas gratis o que se adjunten como recomendación con la instalación de otros programas conocidos.
Lo mas importante, les dejo el enlace para la herramienta que neutraliza WanaCrypt0r 2.0, es un software de código open source, por lo tanto gratuita, de nombre Anti Ramson V3:
Security Projects - Download
puedes descargarlo con total confianza.
Finalmente espero le haya servido estas breves recomendaciones para evitar entrar en pánico con este malware; aunque la principal recomendación es ser coherente y lógicos con los pinchamos en internet."