E
elrafadsm
Beta
Usuário com poucas negociações! Use sempre o saldo do ForoBeta!
Muito obrigado pela explicação

Siga o vídeo abaixo para ver como instalar nosso site como um aplicativo web na sua tela inicial.
Observe: Este recurso pode não estar disponível em alguns navegadores.



No próprio Faq/Knowledge Base da Veesp aparece:excelente tutorial!
tive um problema na instalação, na parte da instalação do hestiacp, o console me notifica que o sistema operacional da VPS não é compatível com o hestiacp. acho que pulei o passo onde mencionava que selecionássemos "22.04 TLS" e como o hestiacp não é compatível com a última versão do Ubuntu não funciona para mim.
alguém sabe como mudar a versão do Ubuntu na VPS? no painel de controle da Veesp não vejo nenhuma função ou opção que faça referência a isso, então suponho que terei que abrir um ticket ao suporte para que mudem a versão do Ubuntu para que o tutorial funcione. suponho que esta é uma valiosa lição de como não prestar atenção a um pequeno passo pode trazer muitos problemas depois xd
How to reinstall your VPS OS
1.Log in to your client area
2.Click on Dashboard
3.Click on Virtual Private Servers
4.Pick VPS you wish to reinstall
5.In the server management page, open the "Rebuild" tab on the left side
6.Select the OS and press the "Re-Install VPS" button
7.Let the VPS installation complete. It can take ~10-15 minutes.

Você faz login com o VPS Control Panel (Credenciais no seu e-mail) e lá ele te dá a opção para um Rebuild/Reinstall with Ubuntu 22.04 TLS. Verifique e nos conte como foi o processo, lembre-se de salvar a senha nova, já que ela só seria mostrada Onetime novamente.excelente tutorial!
tive um problema na instalação, na parte da instalação do hestiacp, o console me notifica que o sistema operacional da VPS não é compatível com o hestiacp. acho que pulei o passo onde mencionava que selecionássemos "22.04 TLS" e como o hestiacp não é compatível com a última versão do Ubuntu não funciona para mim.
alguém sabe como mudar a versão do Ubuntu na VPS? no painel de controle da Veesp não vejo nenhuma função ou opção que faça referência a isso, então suponho que terei que abrir um ticket ao suporte para que mudem a versão do Ubuntu para que o tutorial funcione. suponho que esta é uma valiosa lição de como não prestar atenção a um pequeno passo pode trazer muitos problemas depois xd
muito obrigado, isso me ajudou muito. consegui ir para a versão anterior e instalar o hestiacp desta forma, por isso te agradeço muito 🙂No próprio Faq/Knowledge Base da Veesp aparece:
seguindo estes mesmos passos consegui instalar o hestiacp, apontar para o IPv4 do meu servidor original e configurar o domínio no painel de controle. realmente você fez um ótimo tutorial e tudo foi muito bem entendido. embora, lamentavelmente, tenham surgido novos problemas que não consigo entenderVocê faz login com o VPS Control Panel (Credenciais no seu e-mail) e lá ele te dá a opção para um Rebuild/Reinstall with Ubuntu 22.04 TLS. Verifique e nos conte como foi o processo, lembre-se de salvar a senha nova, já que ela só seria mostrada Onetime novamente.
Você deve 1) Criar uma regra de segurança excluindo o user agent do letsencrypt (contains) ou desativar provisoriamente as nuvenzinhas 2) Mudar em SSL/TLS de Flexible para Full (não full strict), desta forma o letsencrypt será gerado sem problema algum. O 403 é porque seu Cloudflare está com a segurança um pouco elevada, então com isso você resolve o assunto inicial da validação.muito obrigado, isso me ajudou muito. consegui ir para a versão anterior e instalar o hestiacp desta forma, por isso te agradeço muito 🙂
seguindo estes mesmos passos consegui instalar o hestiacp, apontar para o IPv4 do meu servidor original e configurar o domínio no painel de controle. realmente você fez um tutorial genial e tudo foi entendido muito bem. embora, infelizmente, tenham surgido novos problemas que não consigo entender
depois de ir ao cloudflare e apontar os DNS para o IP do servidor proxy, apareceu um erro 521 do cloudflare dizendo que o servidor estava fora do ar, o estranho aqui é que no subdomínio www. o site está funcionando e diz que está em manutenção, já que eu o coloquei assim com um plugin do wordpress, mas não consigo entender por que no subdomínio "www" o proxy funciona e no domínio sozinho não. pode-se dizer que funcionou e ao mesmo tempo não totalmente, estou pensando no que poderia causar isso, mas por não ter experiência no desenvolvimento de proxys, não me ocorre nada.
a única coisa com que posso conectar isso é que, ao tentar usar o certificado SSL do Let's Encrypt, o painel do hestia me respondeu com um erro de "bad status 403", que por enquanto não sei bem o que significa. se em algum momento aconteceu o mesmo erro ou parecido com alguém, seria interessante ouvir uma contribuição sobre isso. um abraço a todos e obrigado pela ajuda!
impressionante!Você deve 1) Criar uma regra de segurança excluindo o user agent do letsencrypt (contains) ou desativar provisoriamente as nuvenzinhas 2) Mudar em SSL/TLS de Flexible para Full (não full strict), desta forma o letsencrypt será gerado sem problema algum. O 403 é porque seu Cloudflare está com a segurança um pouco elevada, então com isso você resolve o assunto inicial da validação.
Muito bem, bom, quando alguma outra pessoa tiver o inconveniente, continuamos auxiliando no caso hehe, essa é a ideia, evitar as denúncias e os chantagens, este foi o melhor e mais esperado tutorial do fórum deste tempo, gritos a plenos pulmões hihihi. Por sinal, bem-vindo ao ForoBeta 🚀 👊impressionante!
a solução para mim estranhamente funcionou ao contrário, eu tinha habilitado para Full e mudei para Flexible, depois disso o site começou a funcionar perfeitamente. não há atrasos nem está lento, é realmente belíssimo, agora entendo como se sente. de verdade, muito obrigado pelo tutorial, só para te dizer que me registrei aqui por causa do seu tópico. eu já sabia sobre este fórum e aprendi muito aqui, mas nunca tinha me registrado.
por sinal, não consegui solucionar o erro SSL do Letsencrypt, mas o site não é afetado por este erro, já que a criptografia e o SSL funcionam bem, por isso não tenho problema. realmente te agradeço muito este tutorial. tenho um site junto com outras pessoas relacionado ao jornalismo investigativo e somos continuamente censurados e chantageados, por isso esta é uma camada de segurança para nós.
obrigado pela ajuda e espero que todos tenham uma linda noite. um abraço!


acho que este é um tópico interessante que já vi ser mencionado antes em repetidas ocasiões, mas nunca vi alguém mostrando realmente como poderiam explorar uma vulnerabilidade do proxy reverso para saber o IP original, espionar os pacotes, hackear o servidor ou conseguir algum tipo de acesso. você poderia detalhar mais sobre isso? como alguém poderia fazer isso e como proteger o servidor disso?. embora agora minha prioridade seja solucionar o problema do arquivo robots.txt e saber se aconteceu com mais alguém, embora também seja um tópico interessante o possível risco de usar um proxy reverso, já que não quero ter problemas por isso no futuro.Existe muitíssimo risco nesta configuração. Se esnifarem a sua porta 80, não só podem saber qual é o seu servidor de origem, como poderiam interceptar os pacotes que vão sem criptografia entre as duas portas. A primeira coisa, eu não usaria a porta 80/443 para o servidor de origem, porque você não pode dropar pacotes seletivamente com o firewall e podem localizar o servidor de origem, por isso, além do conteúdo dos pacotes, simplesmente há um problema de privacidade, (sobretudo se você está usando conteúdo ilícito). Há duas opções: A mais complicada, sob o meu ponto de vista, é criptografar a comunicação com certificados entre o servidor de origem e o proxy, mas usando outra porta no servidor de origem. Mas talvez o mais pro, teria sido melhor criar uma VPN entre os servidores em outra porta, e no firewall dropar todos os pacotes que não venham do IP de origem para essa porta, e jogar o proxy reverso através da VPN. Além disso, você pode ter mais serviços em outras portas e já não precisa ficar se complicando para criptografar cada serviço independentemente.
Sim, algumas pessoas me perguntaram o mesmo, mas a princípio ninguém saberia como mudar a porta do servidor principal, como é um tópico um pouco à parte não fiz nem a menção, mas mais adiante verei se faço como um self guide para cada painel de controle.Existe muitíssimo risco nesta configuração. Se esnifarem a sua porta 80, não só podem saber qual é o seu servidor de origem, como poderiam interceptar os pacotes que vão sem criptografia entre as duas portas. A primeira coisa, eu não usaria a porta 80/443 para o servidor de origem, porque você não pode dropar pacotes seletivamente com o firewall e podem localizar o servidor de origem, por isso, além do conteúdo dos pacotes, simplesmente há um problema de privacidade, (sobretudo se você está usando conteúdo ilícito). Há duas opções: A mais complicada, sob o meu ponto de vista, é criptografar a comunicação com certificados entre o servidor de origem e o proxy, mas usando outra porta no servidor de origem. Mas talvez o mais pro, teria sido melhor criar uma VPN entre os servidores em outra porta, e no firewall dropar todos os pacotes que não venham do IP de origem para essa porta, e jogar o proxy reverso através da VPN. Além disso, você pode ter mais serviços em outras portas e já não precisa ficar se complicando para criptografar cada serviço independentemente.
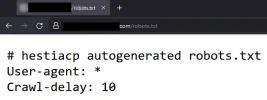
Oh céus, resolve-se apagando a seguinte linha (não é necessária), obrigado pelo relato. default.stpl e default.tplnão sei como evitar isso e que seja exibido o arquivo robots.txt original e não o gerado pelo hestiacp no proxy reverso. eu me perguntava se aconteceu com mais alguém e, caso sim, como solucionaram? ouvi por aí em um fórum em inglês que se resolve apagando o arquivo .txt do proxy reverso, mas tentei fazer isso e tudo continua igual, então suponho que não se resolva dessa forma
root %sdocroot%;
Eu adoraria uma atualização nestes termos.Mas talvez o mais pro, teria sido melhor criar uma VPN entre os servidores em outra porta, e no firewall dropar todos os pacotes que não venham do IP de origem para essa porta, e jogar o proxy reverso através da VPN. Além disso, você pode ter mais serviços em outras portas e já não precisa ficar se complicando para criptografar cada serviço independentemente.