
Vulnerabilidade: cPanel vs. administrador WordPress? Recomendações pós-hackeamento

  • Autor Autor anmajeur8
  • Data de início Data de início
Tradução em andamento: em alguns minutos este tópico estará em português. Por enquanto, o conteúdo está no original em espanhol. Ver original
anmajeur8

anmajeur8

Gamma
Programador
Usuário com poucas negociações! Use sempre o saldo do ForoBeta!
Si alguien se metio como administrador en Console en dónde está la vulnerabilidad del sitio ? En cPanel o en admin de WordPress? Que me recomiendan hacer en este caso ? Ya eliminé al usuario, se restableció index.php con wordfence y eliminé el token meta de acceso.
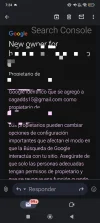
 

Anexos

  • Screenshot_2024-09-20-07-24-03-440_com.google.android.gm-edit.webp
    Screenshot_2024-09-20-07-24-03-440_com.google.android.gm-edit.webp
    121 KB · Visitas: 71
Foi útil? Participe da conversa

Com sua conta grátis você pode responder, mandar mensagem privada ao autor e comprar com Saldo retido: o pagamento é liberado quando você recebe o combinado.

Leva 30 segundos · você volta a este tópico ao terminar
Puede tener acceso también a tu dominio, recuerda que se puede verificar mediante cnames
 
Puede tener acceso también a tu dominio, recuerda que se puede verificar mediante cnames
En ese caso donde miro eso y como hago que no sea vulnerable?
 
Si alguien se metio como administrador en Console en dónde está la vulnerabilidad del sitio ? En cPanel o en admin de WordPress? Que me recomiendan hacer en este caso ? Ya eliminé al usuario, se restableció index.php con wordfence y eliminé el token meta de acceso.
seguro en wordpress. cosa de que revises bien
 
Usa WP Cerber, es superior y con diferencia a WordFence.
 
This plugin has been closed as of September 22, 2022 and is not available for download. Reason: Security Issue.
 
Voltar
Topo