ayuda me hackearon paypal ahora mismo

  • Autor Autor Pipilin666
  • Fecha de inicio Fecha de inicio
Estado

🔒 Este tema está cerrado para nuevas respuestas.

⏰ Solo el creador del tema puede solicitar la reapertura de sus propios temas, pero únicamente dentro de los 60 días previos a la última actualización.

Yo nunca iniciaría sesión en mi cuenta PayPal desde un rdp en una oportunidad lo intente y me pidieron muchas verificaciones y perdí la cuenta
 
Por cierto, pésima idea iniciar sesión en un rpd xD
bueno ya ahora ando un poquito más tranquilo, no sé si leiste mis post donde comenté que solo inicie sesión con mi gmail para que se activen los marcadores, jamás inicie sesión en mi paypal eso es de locos.
Ellos al ver que tenia mis cuentas donde subo videos se fueron a paypal a recuperar contraseña, lo curioso es que no saltó notificación de nada
 
No creo que el dueño de la empresa haya tenido nada que ver, de hecho, me parece una persona confiable y seria, muchos trabajos realizados en sus servidores (Linux) no Windows, sin problema alguno.

Yo pienso que el servidor esta intervenido/infectado, al ser compartido con muchas personas ha de tener algún usuario intentando capturar data, esto sucede cuando el servidor no tiene todas sus actualizaciones, cuando no tiene una solución de seguridad como por ejemplo un antivirus profesional entre muchos otros factores, ojos, con esto no quiero dejar dicho que la empresa vende espacio a servidores vulnerables sobre Windows sino que se le pudo haber escapado una vulnerabilidad que haya permitido eso porque no es algo que se controle al 100% cuando se trata de servidores con acceso a escritorio remoto donde cada quien comparte aunque sea procesos en un administrador de tareas.

Recordemos que Windows, sigue siendo vulnerable y por mucho...

Yo trato siempre de cuidar, aconsejar y asesorar a cada persona que le preparo un Servidor Windows, le cambio los puertos, le pongo un antivirus (si me paga por eso claro) etc, de 100 servidores sobre Windows al menos 1 caso al año por un cliente que descuido el mantenimiento o que utilizo KMS para activar su sistema o que tenía mucha piratería instalada

Esa es mi opinión, no se debe culpar al dueño de la empresa mas si se le recomienda que ese servidor sea reinstalado/reemplazado, y que el próximo sea securizado lo suficiente como para prevenir que esto le suceda a mas clientes, ya que puede ocasionar cancelaciones y malas reviews del servicio.

Nota: El tema o los comentarios de difamación hacia la empresa deberían retirarse a menos que se demuestre lo contrario (evidencias)

Yo nunca iniciaría sesión en mi cuenta PayPal desde un rdp en una oportunidad lo intente y me pidieron muchas verificaciones y perdí la cuenta

Ni siquiera desde cuentas de correo, es muy riesgoso. Hay clientes que me han buscado para prepararle servidores sobre Windows y querer limitarlos para que sus colaboradores no le puedan robar por ej, el instagram pero automáticamente los declino porque no es algo que se pueda garantizar, siempre aparece un agujero que termina creando un problema de este nivel
 
Última edición:
Al menos si ese es el trabajo de muchas personas abrir cuentas de algún servicio, correos y tal, por lo menos siempre activar la autentificación de doble pasos (factores) y subirle los niveles de seguridad a las cuentas hasta donde se pueda sin dejar nada por configurar, si fue por vía del correo que esto sucedió, al menos se hubiera prevenido un intento de acceso y hubiera surgido alertas

PayPal ya permite configurar autentificación de doble factores y su App funciona excelentemente bien para notificar
 
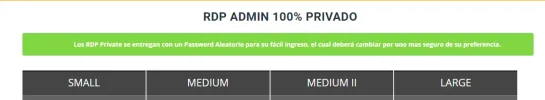
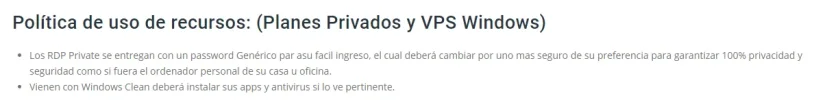
Hola @Carlos Frias de hecho no es un RDP compartido compro un VPS Windows Full admin el cual se aclara que viene con un windows CLEAN asi como cuando compras un Linux full root, el user es encargado de no solo cambiar la contraseña del Usuario admin del Windows sino de instalar sus aplicaciones y demás . (incluido el antivirus). También deben leer los términos del servicio e informaciones que aparecen al comprar.

Por otra parte deben tomar todas las medidas de seguridad posible para proteger sus cuentas y información confidencial además de lo que señale anteriormente. (hasta ahora el usuario que es nuevo con nosotros uno o dos dias sigue sin comunicarse o darnos detalles y vez que sigue escribiendo por aqui).


Adjuntos

  • Screenshot_245.webp
    Screenshot_245.webp
    14,3 KB · Visitas: 15
  • Screenshot_246.webp
    Screenshot_246.webp
    21,9 KB · Visitas: 18
Eso es bien complicado, cuando adquieres un VPS, tu eres responsable de la seguridad del mismo, si alguien entra es tu responsabilidad.

verifica bien. no asi simple se puede abrir un post indicando que tal persona te robo
 
No creo que el dueño de la empresa haya tenido nada que ver, de hecho, me parece una persona confiable y seria, muchos trabajos realizados en sus servidores (Linux) no Windows, sin problema alguno.

Yo pienso que el servidor esta intervenido/infectado, al ser compartido con muchas personas ha de tener algún usuario intentando capturar data, esto sucede cuando el servidor no tiene todas sus actualizaciones, cuando no tiene una solución de seguridad como por ejemplo un antivirus profesional entre muchos otros factores, ojos, con esto no quiero dejar dicho que la empresa vende espacio a servidores vulnerables sobre Windows sino que se le pudo haber escapado una vulnerabilidad que haya permitido eso porque no es algo que se controle al 100% cuando se trata de servidores con acceso a escritorio remoto donde cada quien comparte aunque sea procesos en un administrador de tareas.

Recordemos que Windows, sigue siendo vulnerable y por mucho...

Yo trato siempre de cuidar, aconsejar y asesorar a cada persona que le preparo un Servidor Windows, le cambio los puertos, le pongo un antivirus (si me paga por eso claro) etc, de 100 servidores sobre Windows al menos 1 caso al año por un cliente que descuido el mantenimiento o que utilizo KMS para activar su sistema o que tenía mucha piratería instalada

Esa es mi opinión, no se debe culpar al dueño de la empresa mas si se le recomienda que ese servidor sea reinstalado/reemplazado, y que el próximo sea securizado lo suficiente como para prevenir que esto le suceda a mas clientes, ya que puede ocasionar cancelaciones y malas reviews del servicio.

Nota: El tema o los comentarios de difamación hacia la empresa deberían retirarse a menos que se demuestre lo contrario (evidencias)


Ni siquiera desde cuentas de correo, es muy riesgoso. Hay clientes que me han buscado para prepararle servidores sobre Windows y querer limitarlos para que sus colaboradores no le puedan robar por ej, el instagram pero automáticamente los declino porque no es algo que se pueda garantizar, siempre aparece un agujero que termina creando un problema de este nivel

Estoy hablando con pruebas, no he dicho que el propieratio del sitio se haya metido al servidor y haya hecho todo lo antes descrito, pero si alguien que a saber quien rayos es: paypal@onlinesim.ru
prueba1.webp


prueba2.webp
 
ya se quien es el culpable es el rdp https://rdp-fast.com/

eso es lo que pusiste, asi que estas indicando un culpable

ahi desde tu cuenta han enviado un pago, asi que seguro ya tomaste las previsiones para recuperarlo
 
Estoy hablando con pruebas, no he dicho que el propieratio del sitio se haya metido al servidor y haya hecho todo lo antes descrito, pero si alguien que a saber quien rayos es: paypal@onlinesim.ru
Ver el archivo adjunto 553451

Ver el archivo adjunto 553453

Por ejemplo, esto se puede mal interpretar

1625281337498.png


Pero yo solo di mi opinión, siempre es bueno llevar un mínimo de seguridad antes de uno utilizar un servidor Windows, y más cuando es un servidor exclusivo donde tu eres responsable de todo. El termino de seguridad abarca demasiado, es mejor ni entrar en detalles, cuidarse para una próxima empezando por la autentificación de doble factores
 
Dudo mucho que el propietario del sitio se haya tomado la molestia, de cambiar su teclado a ruso (creo que es ruso) para crear una PayPal de rusia, con correo ruso, con nombre ruso, con una ip rusa residencial, para robarte 50 dolares.
 
ya se quien es el culpable es el rdp https://rdp-fast.com/

eso es lo que pusiste, asi que estas indicando un culpable

ahi desde tu cuenta han enviado un pago, asi que seguro ya tomaste las previsiones para recuperarlo
si claro no me gusta regalar la plata, paypal dice que tiene una respuesta en 10 aprox, lo que me resulta increible es que despues de tanto trabajando normal me suceda todo esto ahora, lo hecho como siempre haciendo los mismo pasos, en fin siempre el culpable es el cliente cierto.
 
si claro no me gusta regalar la plata, paypal dice que tiene una respuesta en 10 aprox, lo que me resulta increible es que despues de tanto trabajando normal me suceda todo esto ahora, lo hecho como siempre haciendo los mismo pasos, en fin siempre el culpable es el cliente cierto.
No, pero esto le ha pasado a varios alguna vez, alguien alguna vez entro a mi cuenta y envio dinero

lo recupero claro, xque solo entro a mi paypal desde una PC, pero a veces sucede

si te hackean tu VPS la culpa es del proveedor? si tu contraseña es 123456 pues es tu culpa

si tienes datos y no haces backup en un proveedor donde claramente te dicen que no hacen backups, y los pierdes el culpable es el proveedor?
 
si claro no me gusta regalar la plata, paypal dice que tiene una respuesta en 10 aprox, lo que me resulta increible es que despues de tanto trabajando normal me suceda todo esto ahora, lo hecho como siempre haciendo los mismo pasos, en fin siempre el culpable es el cliente cierto.

No man, no se trata de culpabilidad sino del acuse :/

Eso puede llegar a ser algo muy frustrante pero hay que usar la lógica común

Imagina que Banahosting venda RDP, si te pasa lo mismo en Banahosting ¿vas a desprestigiar una empresa que genera miles de dólares mensuales? (como que no hay necesidad de eso) primero hay que tomar en cuenta muchas cosas, en este caso te entregaron un servidor no administrado en blanco (Windows sin configurar, a lo default) pasa que estamos acostumbrado a estar cómodos y que nos brinden todo, eso es un error
 
claro no van echarse ni una pizca de mea culpa ya que ambos venden productos y se respeta a carlos lo aprecio de alguna manera xd pero sí cada me da un infarto de pensar que podria perder mucho sobre todo trabajo, cuentas importantes, en fin. culpables o no da igual lo cierto es que esta noche no duermo del susto
 
pero sí leccion aprendida usar autentificador de dos pasos y jamás guardar contraseñas aunque es tedioso iniciar sesión todos los días, en fin buenas noches.
 
claro no van echarse ni una pizca de mea culpa ya que ambos venden productos y se respeta a carlos lo aprecio de alguna manera xd pero sí cada me da un infarto de pensar que podria perder mucho sobre todo trabajo, cuentas importantes, en fin. culpables o no da igual lo cierto es que esta noche no duermo del susto
Buenas estimado !!

Solo le aconsejo que cuando tengas problemas de este calibre evitar hacer acusaciones a la ligera, además de comunicarse con los proveedores y no es cosa que no se tenga chispa de culpa (es sentido comun bro) recordad que es un servidor virtual dedicado , el cliente es encargado de todo es Privado FULL ADMIN (como si fuera PC de tu casa), vemos que ni tomaste la molestia de cambiar la contraseña del usuario adminitrador que viene por defecto y mas si vas a usar allí información confidencial (Sentido común) y tampoco instalaste antivirus y vez que en nuestro portal no solo aclaramos todo esto sino hasta hay guías para quienes no saben ni cambiar una contraseña al usuario de Windows.

Aconsejo editar el hilo ya que indicaste culpables aun sabiendo que ni siquiera cambiaste tu pass de tu usuario "administrador" ni tampoco tomaste alguna medida de seguridad en ningún sentido.
 
Última edición:
te acusado a ti? he mencionado que de jesus614 es el culpa? entras a tu pc y quieres acceder al servidor y sale contraseña cambiada, sabes que por allí viene el problema cierto, hasta donde mi cabeza me da fue por el rdp esa es mi cunclusión. mi mea culpa ya la dije no cambiar contraseñas, jamás lo he hecho y por mi confianza de siempre lo dejé allí , otro error fue el eutenticador pero todo entro por el rdp que jamás me habia pasado antes y ahora nosé si estan conectados en mis demás cuentas porque no tengo forma de ver, no es como g mail. Ahora cierro tema
 
Al usuario se le reestableció el VPS con toda su información, ya si quiere puede cambiar el password del admin y recordad que primero deben buscar comunicarse desde donde adquieren el servicio para que le den asistencia y ayuda. Armen hilos y polémicas cuando no les respondan o ayuden.

Saludos !!!!
 
Estado

🔒 Este tema está cerrado para nuevas respuestas.

⏰ Solo el creador del tema puede solicitar la reapertura de sus propios temas, pero únicamente dentro de los 60 días previos a la última actualización.


Atrás
Arriba